自建 · 加密 · 无日志贩卖

你的专属加密 DNS
一次配置,全端生效

23-4 私人 DNS 在解析层完成广告拦截与隐私保护:加密传输防窥探,TLS 证书防劫持,阿里 / 腾讯加密上游负载均衡,速度快、全端兼容。

49%查询被拦截(近 24h 实测)
6ms平均解析处理时间
48.7万去广告 / 威胁规则库
QUICK START

快速开始 · 复制即用

把对应地址粘贴到设备的「安全 DNS / 私人 DNS」设置里,全程加密解析立即生效。

DoH · 推荐

DNS over HTTPS

加密程度最高,浏览器与系统原生设置均支持,走标准 443 端口,任何网络都稳定。

https://dns.23-4.cn/dns-query
DoT · 已开放

DNS over TLS

Android 原生「私人 DNS」与 systemd-resolved 首选,853 已开放,填主机名即加密生效。

dns.23-4.cn
手动 DNS · 暂未开放

普通 DNS

直接改系统 DNS 的方式(明文 53 端口)暂未对外放行,请优先使用上方两种加密方式。

53 端口未开放

不知道自己设备在哪设置?跳转分设备教程

WHY ENCRYPTED DNS

为什么需要加密 DNS

传统 DNS 查询是明文的,就像把访问地址写在明信片上寄出——沿途每一站都能看到,还能偷偷改掉。

明文 DNS 的风险

  • 被记录:运营商、公共 Wi-Fi 可完整看到你访问了哪些域名;
  • 被劫持:返回伪造 IP,把你导向广告页、钓鱼站;
  • 被污染:解析结果在链路上被篡改,访问被定向到错误服务器;
  • 可冒充:攻击者无需证书就能伪装成 DNS 服务器。

23-4 加密 DNS

  • 全程加密:DoH / DoT 把查询封装进 TLS / HTTPS,链路无人能窥探;
  • 证书校验:数字证书验证服务器身份,杜绝伪造与中间人;
  • 免疫污染:被篡改的数据无法通过校验,天然免疫 DNS 污染;
  • 广告拦截:恶意与广告域名在解析层直接拦下,页面加载更快。
FEATURES

一套服务,五件事

广告与跟踪器拦截

广告、统计、恶意域名在解析层直接被拦。实测拦截率约 49%,页面加载更快,少弹窗、少埋点。

隐私保护

所有查询走加密通道,运营商与第三方无法窥探你的访问记录。服务自建、自主可控,不做数据生意。

防劫持防污染

TLS 证书全程校验,DNS 污染与域名劫持在解析层就被拦截,公共 Wi-Fi 下也能安心上网。

快速稳定

上游直连阿里云与腾讯加密 DNS,负载均衡调度,国内延迟低,平均解析处理仅 6ms。

全端兼容

Android、iOS、Windows、macOS、Linux、路由器、浏览器,一个配置全端生效,全家设备统一拦截。

完全自主

服务跑在自己的服务器上,规则库每日自动合并更新,拦截策略由你掌握,不受商业 DNS 限制。

HOW IT WORKS

工作原理

你的设备把 DNS 查询加密发给 23-4 服务器,它完成拦截与缓存后,再向阿里 / 腾讯加密上游取答案,全程无人能窥探。
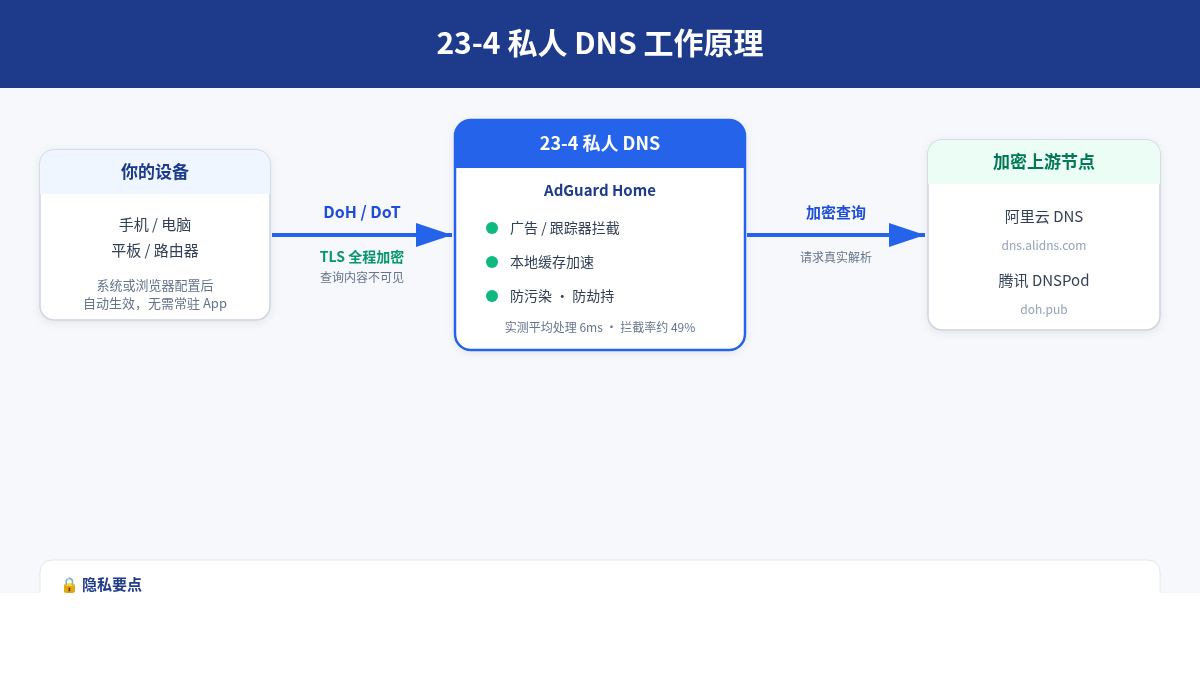
23-4 私人 DNS 工作原理示意图
示意图 · 数据为站点近期实测(拦截率 49% / 平均 6ms)
SETUP GUIDES

分设备配置教程

DoH 与 DoT 均已开放:Android 原生「私人 DNS」填 dns.23-4.cn(走 DoT);浏览器 / App 用 DoH 地址。

方式一:DoH 应用(当前推荐)

  1. 安装 Nebulo 或 个人 DNS filter(免费开源,Play 商店可搜);
  2. 打开 App → 添加 DNS 服务器 → 选择 DNS over HTTPS;
  3. 填写地址:https://dns.23-4.cn/dns-query;
  4. 启用即可,Wi-Fi 和移动网络全局生效。

方式二:原生「私人 DNS」(DoT,已开放)

  1. 设置 → 网络和互联网 → 私人 DNS(部分机型在「高级」里);
  2. 选择「私人 DNS 提供商主机名」;
  3. 填写:dns.23-4.cn;保存即可。

通过第三方 App 配置(推荐)

  1. 安装 AdGuard 或 DNSCloak(App Store 免费);
  2. 在 DNS 设置中选择 DNS-over-HTTPS;
  3. 填写:https://dns.23-4.cn/dns-query;
  4. 启用后全局生效。

iOS 不支持手动输入 DoH 地址。若希望使用原生描述文件(.mobileconfig)方式,可联系站长生成,配置后无需安装任何 App。

系统原生 DoH

  1. 设置 → 网络和 Internet → 选择当前网络(以太网或 WLAN);
  2. 「DNS 服务器分配」→「编辑」→ 改为「手动」;
  3. 打开 IPv4,首选 DNS 填写 dns.23-4.cn;
  4. 「DNS over HTTPS」下拉框选 开(自动),保存。

方式一:AdGuard for Mac(DoH 加密)

  1. 安装 AdGuard for Mac;
  2. 设置 → DNS 保护 → 添加自定义服务器;
  3. 协议选 DNS-over-HTTPS,地址填 https://dns.23-4.cn/dns-query。

方式二:手动 DNS(明文 · 暂未开放)

  1. 系统设置 → 网络 → Wi-Fi(或以太网)→「详细信息」;
  2. DNS → 点「+」添加 dns.23-4.cn;保存(明文 53 暂未对外放行,不建议)。

systemd-resolved(DoT,已开放)

  1. 编辑 /etc/systemd/resolved.conf:
  2. 写入 DNS=dns.23-4.cn 与 DNSOverTLS=yes;
  3. 重启服务:sudo systemctl restart systemd-resolved。

临时测试:sudo resolvectl dns <接口名> dns.23-4.cn

浏览器级 DoH(只保护浏览器内流量)

  1. Chrome / Edge:设置 → 隐私和安全 → 安全 → 开启「使用安全 DNS」→ 自定义,填入 https://dns.23-4.cn/dns-query{?dns};
  2. Firefox:设置 → 网络设置 → 勾选「启用基于 HTTPS 的 DNS」→ 自定义 → 填入同一地址。

全屋生效

  1. 进入路由器后台的 DHCP / DNS 设置;
  2. 把 DNS 服务器改为 dns.23-4.cn;
  3. 保存后重启路由器,电视、音箱、智能家居全部生效。

支持 DoT 的路由器(部分 OpenWrt、梅林固件)可配置加密模式。注意:家用路由器下发的普通 DNS 为明文,建议手机 / 电脑单独配置加密 DoH。

VERIFY

如何验证已生效

看拦截效果

打开网页广告明显变少;用 nslookup 查广告域名返回 0.0.0.0 即拦截生效。

查出口 DNS

访问 dnsleaktest.com 或 whoer.net,看到解析服务器指向 23-4.cn 即为生效。

确认服务在线

浏览器打开 https://dns.23-4.cn/dns-query,返回 400 Bad Request 属正常,说明 DoH 正在响应。

FAQ

常见问题

不会。查询走加密通道、本地有缓存,实测平均处理 6ms。相比运营商默认 DNS 通常不会更慢,去广告后页面加载反而更快。
查询日志仅用于故障排查与流量统计,不对外提供、不出售、不共享。如需更高隐私要求,可联系站长关闭日志。
完全免费,不限制查询次数与设备数量。这是自建服务,稳定运行靠大家共同维护。
公共 DNS 只做解析;23-4 DNS 在解析的同时完成广告 / 跟踪器拦截,且全程加密、防劫持防污染,隐私掌握在自己手里。
规则基于公开广告 / 恶意域名列表,正常网站不受影响。如遇误拦截,把域名反馈给站长,会尽快处理。
① 确认网络正常,换一个网络再试;② 检查填写的地址是否完整;③ 可改用 DoH 地址在 App 中重新配置再试;④ 仍不行请联系站长。